Creator- und Geschäftskonten sind wertvoll: Sie enthalten Reichweite, Kundendaten, Werbekonten und Zahlungsinformationen. Klassische Passwörter lassen sich phishen, wiederverwenden oder aus Datenbanken stehlen. Passkeys ersetzen das geteilte Geheimnis durch ein kryptografisches Schlüsselpaar.
Was beim Anmelden passiert
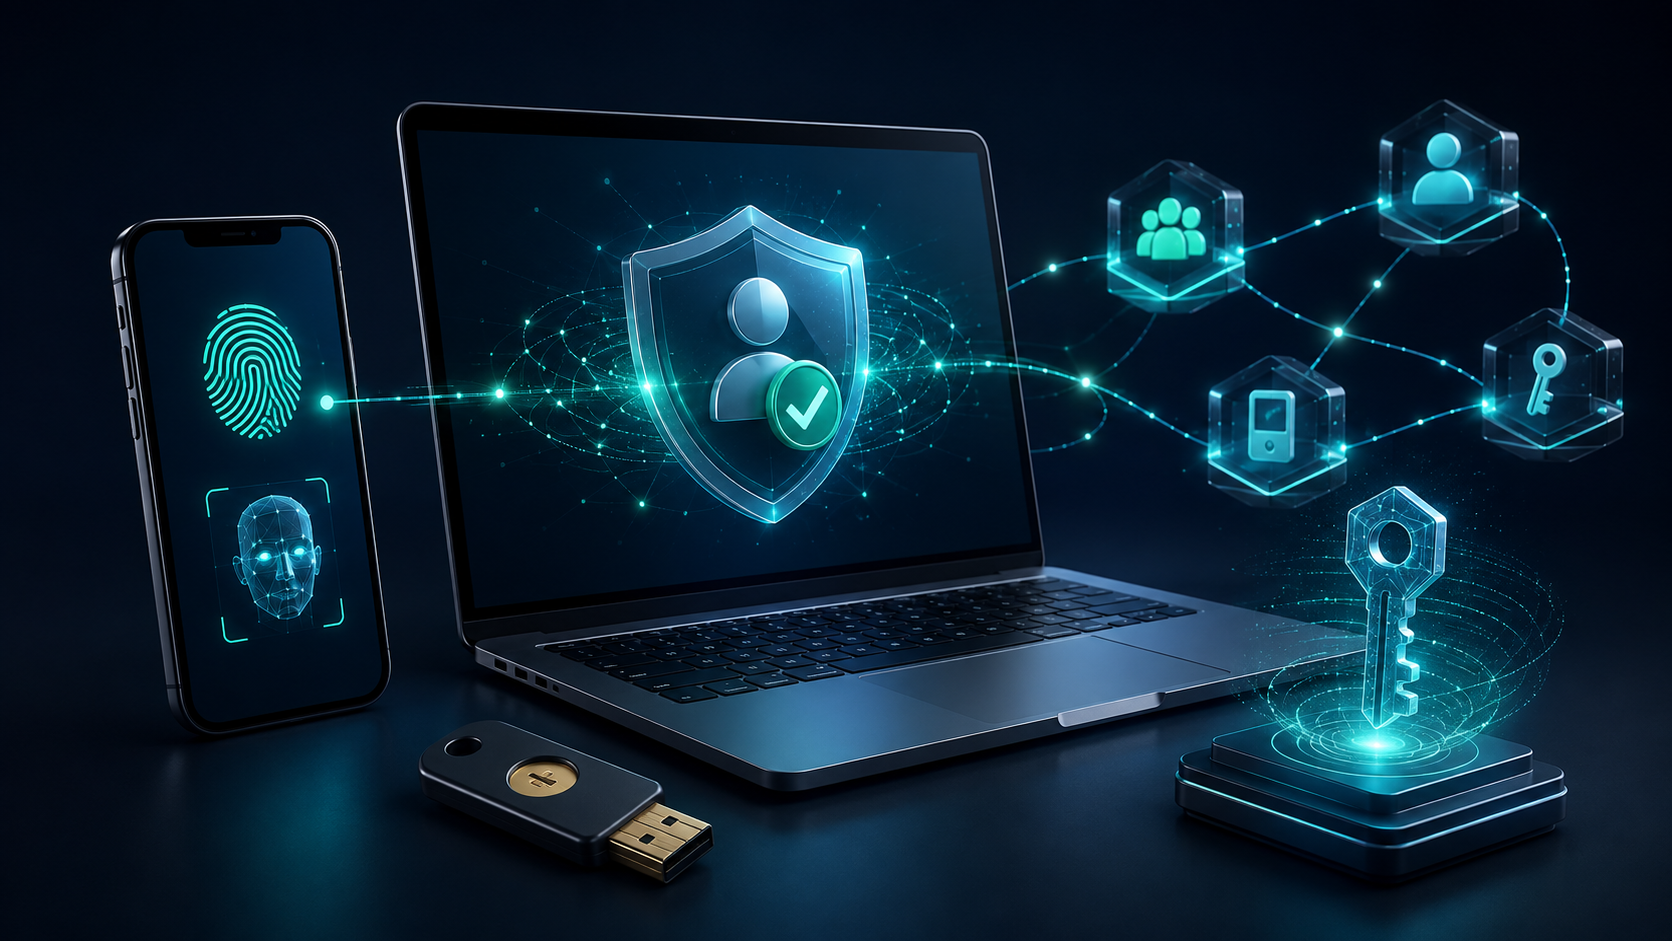
Der Dienst speichert einen öffentlichen Schlüssel. Der private Schlüssel bleibt auf dem Gerät oder in einem geschützten Passkey-Anbieter. Beim Login stellt die Website eine kryptografische Aufgabe, die nur mit dem privaten Schlüssel beantwortet werden kann. Entsperrt wird über Geräte-PIN, Fingerabdruck, Gesichtserkennung oder einen Hardware-Schlüssel.
Die FIDO Alliance beschreibt Passkeys als phishing-resistent, weil die Anmeldung an die echte Website gebunden ist. Eine gefälschte Login-Seite kann die Antwort nicht einfach für die richtige Domain verwenden. Zudem existiert kein Passwort, das ein Server im Klartext oder als Hashsammlung verlieren könnte.
Synchronisiert oder gerätegebunden
Synchronisierte Passkeys werden über ein Plattform- oder Passwortmanagerkonto auf mehrere Geräte verteilt. Das ist bequem und reduziert Supportaufwand. Gerätegebundene Passkeys verbleiben beispielsweise auf einem Hardware-Sicherheitsschlüssel und bieten besonders klare Kontrolle.
Für normale Teamkonten kann die synchronisierte Variante praktikabel sein. Administratoren, Domainverwaltung und zentrale Creator-Konten profitieren häufig von zwei registrierten Hardware-Schlüsseln: einer im täglichen Einsatz, einer sicher verwahrt als Reserve.
Recovery ist Teil des Sicherheitsmodells
Die beste Anmeldung hilft wenig, wenn ein verlorenes Gerät über einen schwachen E-Mail-Link zurückgesetzt werden kann. Vor der Einführung müssen Wiederherstellungswege geprüft werden. Gute Optionen sind ein zweiter Passkey, ein verwaltetes Ersatzgerät, dokumentierte Admin-Prozesse und sicher gelagerte Recovery-Codes.
Gemeinsame Konten sollten vermieden werden. Wo eine Plattform Teamrollen anbietet, erhält jede Person ein eigenes Konto. Das schafft nachvollziehbare Zugriffe und erleichtert das Entfernen ehemaliger Mitarbeitender.
Passkeys schrittweise einführen
- Kritische Konten inventarisieren: E-Mail, Domain, Hosting, Cloud, Social Media, Finanzen.
- Administratoren und Eigentümer zuerst umstellen.
- Mindestens zwei Anmeldewege testen.
- Recovery dokumentieren und probeweise durchführen.
- Alte, schwache Faktoren entfernen, sobald der Rollout stabil ist.
- Geräteverlust und Mitarbeiterwechsel in das Offboarding aufnehmen.
Was mit bestehenden Passwörtern passiert
Einige Dienste erlauben Passkeys zusätzlich zum Passwort, andere bieten einen weitgehend passwortlosen Modus. Solange ein schwaches Passwort weiterhin als gleichwertiger Login möglich ist, bleibt ein Teil des Risikos bestehen. Das Ziel sollte deshalb sein, phishbare Fallbacks zu reduzieren und Alarmierung für neue Anmeldeverfahren zu aktivieren.
Grenzen und typische Fehler
Passkeys schützen den Login, aber nicht automatisch eine bereits angemeldete Sitzung. Schadsoftware auf dem Gerät, gestohlene Browser-Cookies oder missbräuchliche Freigaben bleiben Risiken. Geräte brauchen Updates, Bildschirmsperre und eine klare Trennung zwischen privaten und geschäftlichen Profilen.
Ein weiterer Fehler ist die Abhängigkeit von genau einem Smartphone. Wer keinen Ersatzpasskey oder Recovery-Prozess besitzt, kann sich bei Defekt selbst aussperren. Sicherheit und Verfügbarkeit müssen gemeinsam geplant werden.
Für Creator besonders relevant
YouTube-, Twitch-, E-Mail- und Domain-Konten hängen oft voneinander ab. Wird das E-Mail-Konto übernommen, können weitere Dienste zurückgesetzt werden. Beginne deshalb beim zentralen Postfach, dann Domain und Passwortmanager, anschließend Plattformen und Zahlungsdienste. Prüfe zusätzlich Teamzugriffe in den Creator-Dashboards.
Passkeys lösen nicht jedes Sicherheitsproblem, reduzieren aber eine der häufigsten Angriffsflächen: das stehlbare Passwort. Mit zwei registrierten Schlüsseln, sauberem Recovery und persönlichen Teamkonten entsteht ein deutlich robusterer Zugang.